以可信数字网络架构重塑网络安全理念 联软科技祝青柳的洞见
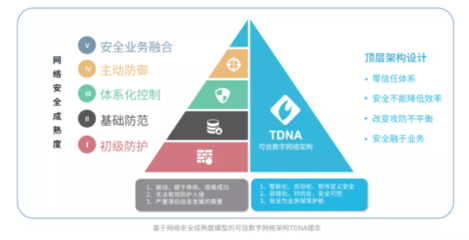
在数字化转型浪潮席卷千行百业的今天,网络安全已不再仅仅是技术层面的攻防对抗,而是上升为企业战略与业务发展的核心基石。联软科技作为国内领先的网络安全厂商,其创始人祝青柳先生率先提出“可信数字网络架构”理念,为互联网数字技术开发与安全建设的深度融合提供了全新思路。
一、传统安全理念的困境:边界模糊与信任危机
过去,企业网络安全多依赖边界防护——防火墙、入侵检测等设备构筑“护城河”。随着云计算、移动办公、物联网的普及,网络边界日益模糊,内部威胁与外部攻击交织,传统的“假设内部安全”模型已难以为继。祝青柳指出:“当业务随时随地在任何设备上运行,单纯堵漏式的安全建设必然失效。我们需要从底层架构出发,重新定义信任。”
二、可信数字网络架构的核心:零信任与动态授权
祝青柳提出的“可信数字网络架构”,本质上是对零信任理念的工程化落地。该架构强调:不默认信任任何设备、用户或流量,而是通过持续的身份验证、设备健康检查、动态权限授予和细粒度访问控制,确保每一次数字交互都建立在可信基础上。具体而言,该架构包含三个关键层次:
- 可信身份层:统一身份管理,结合多因素认证与行为分析,确保“人”的可靠性;
- 可信设备层:终端安全检测与合规准入,拒绝带病设备接入网络;
- 可信连接层:软件定义边界(SDP)与微隔离技术,实现应用级访问控制,防止横向移动。
祝青柳强调:“可信不是静态标签,而是持续评估的动态过程。数字技术开发必须将安全能力嵌入到应用的基因中,而非事后修补。”
三、赋能互联网数字技术开发:安全左移与架构融合
在互联网数字技术开发实践中,联软科技倡导“安全左移”——在需求分析、设计、编码、测试各阶段融入安全考量。祝青柳认为,开发团队应遵循可信网络架构的原则,例如:
- API优先设计:所有服务通过受控API交互,内置认证与限流机制;
- 默认安全配置:基础设施即代码(IaC)中预设安全基线,避免人为疏漏;
- 持续监控与响应:建立从端点到云端的统一可视平台,及时发现异常行为闭环处置。
通过将可信架构理念前置到开发流程,企业不仅能降低后期安全成本,更能构建起内生的安全韧性。
四、实践成效与行业启示
目前,联软科技的可信数字网络架构方案已在金融、制造、医疗等行业落地,帮助客户实现“随时、随地、任何设备”的安全办公与业务协同。祝青柳道:“网络安全不是成本中心,而是数字业务的使能器。只有用架构性思维取代碎片化工具,才能在开放互联的时代守住信任底线。”
面对随着5G、人工智能和边缘计算的深入应用,网络安全挑战将更加复杂。祝青柳呼吁行业共同推进可信数字网络架构的标准化与生态建设,让安全成为数字技术开发的默认属性,而非附加选项。这既是对技术趋势的回应,更是对数字社会信任基石的塑造。
如若转载,请注明出处:http://www.eichui.com/product/1.html
更新时间:2026-11-03 09:18:25